
DDoS 攻撃の抽象と現実 (I)
学術紹介
OWASP の観点から、DoS 攻撃は [OAT-015 サービス拒否] (https://owasp.org/www-project-automated-threats-to-web-applications/assets/oats/EN/OAT-015_Denial_of_Service. html)。情報システムの所有者の観点からは、これは、システムが悪意のあるユーザーの要求を 100% 処理しているため、実際のユーザーが接続できないシステムの状態です。
複雑なアプリケーションと同様に、情報システムには複数のチェーン コンポーネントがあります。しかし、抽象的には、これはさまざまなタイプのバランシング ソリューションに接続され、フロントエンド サーバーがユーザーに応答を返す、入口のインターネット チャネルです。 DoS 攻撃 (分類にもかかわらず) は、完全に自動化することはできません。たとえば、バックエンド サーバーに脆弱性や特に重いリクエストがある場合、攻撃者はブラウザからの特定のリクエストを手動で行うことで、すべてのバックエンド リソースを消費できます。
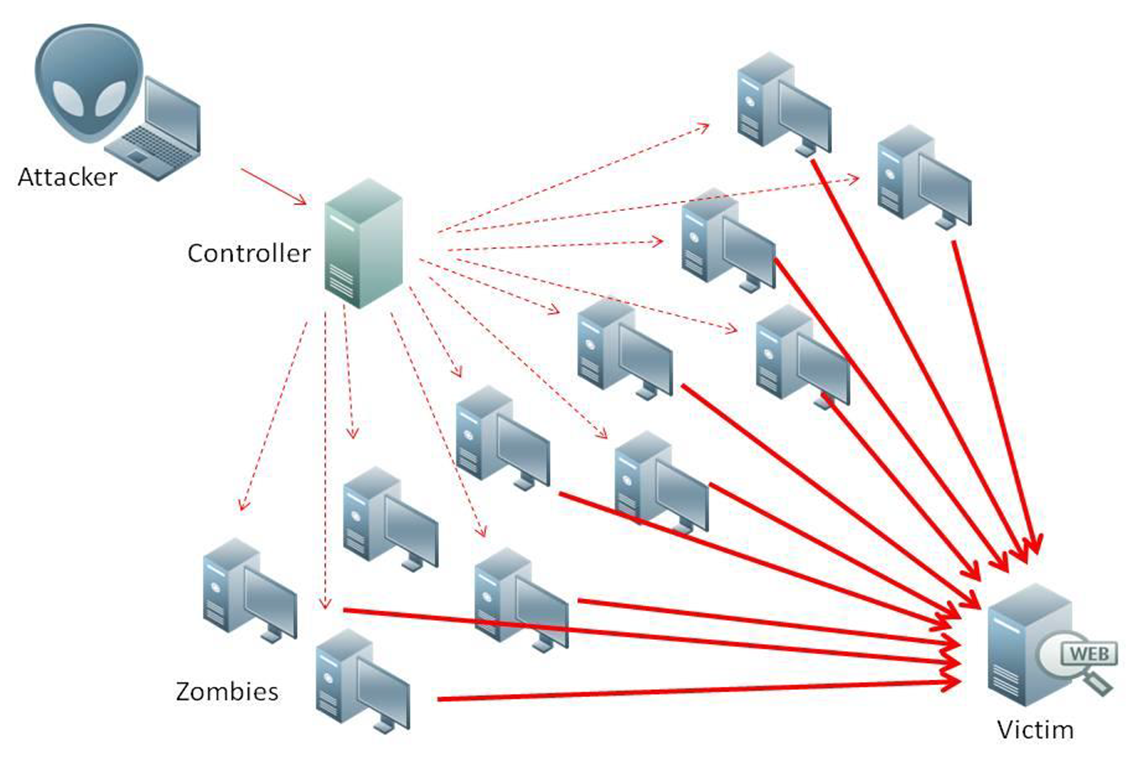
もう 1 つの側面として、DDoS 攻撃があります。これは、世界中に分散したインターネット上の何千ものホストから単純なリクエストまたはリクエスト シーケンスが配信される場合です。これらの攻撃は通常、完全に自動化されており、サービスに利用できるインターネット チャネルを完全に消費することを目的としています。
緩和策
自動化されていない標的型 DoS 攻撃と大規模な DDoS 攻撃の違いは何ですか?
大規模な DDoS 攻撃は、IoT デバイス、ホーム ルーター、およびその他の半組み込み型システムによって実行されます。このようなデバイスで実行されている悪意のあるソフトウェアは、HTTP 要求の複雑なシーケンスを生成したり、ユーザー セッションを処理したりすることができません。残念ながら、これらのデバイスは膨大な量のイングレス トラフィックを生成する可能性があります (1 秒あたり最大数百万のリクエスト、および 1 秒あたり数千ギガビット)。
それはどれほど悪いですか? 「エンタープライズ」レベルの多くの企業は、スループットが最大 100Gbps のインターネット チャネルをレンタルできます。また、大規模な最新のボットネットは、チャネル容量全体を簡単に使い果たす可能性があります。このような量の悪意のあるトラフィックを処理するのに十分なリソースを持っている企業はごくわずかです (Google、Amazon など)。他の企業にとって、そのようなボットネットの「標的にされる」ことは、「Web サイトへのアクセスが失われる」ことと同じです。基本的に、ネットワーク アーキテクチャと機器への多額の投資がなければ、ボットネットの所有者に挑戦することは不可能です。このような大量のトラフィックをネットワーク経由で処理して「スクラブ」する企業があります。これらは、Akamai、Cloudflare などの有名な巨人や、Qrator Labs などのテクノロジー企業です。
次の投稿では、トラフィックの「スクラビング」の複雑さと、市場で提供されているさまざまな方法について説明します。